Sécurité et Défense

Quel plan municipal en six étapes pour sécuriser un hôpital régional contre les cyberattaques avec moins de 200 000 euros

Quel plan municipal en six étapes pour sécuriser un hôpital régional contre les cyberattaques avec moins de 200 000 euros

Catégorie : Sécurité et Défense — ClubIdéesNation

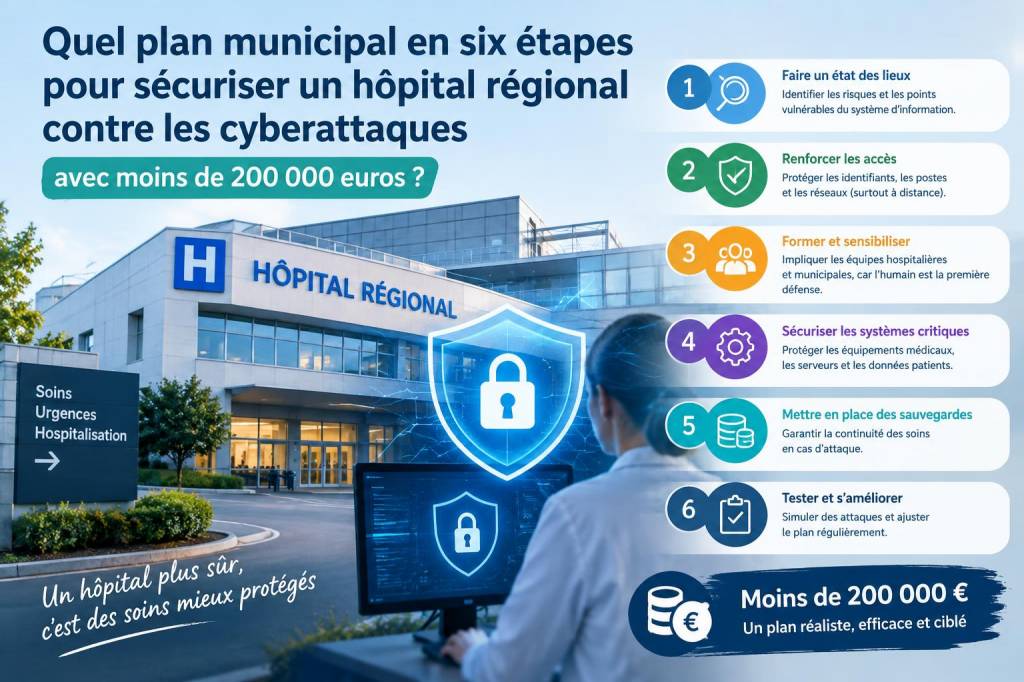
Les attaques informatiques contre les hôpitaux ne sont plus des scénarios hypothétiques : elles perturbent des soins, mettent en danger des vies et coûtent très cher. Quand on me demande comment, avec un budget contraint (moins de 200 000 €), une collectivité peut aider un hôpital régional à se protéger efficacement, je réponds toujours de la même façon : il faut un plan concret, priorisé et coordonné. Voici le plan municipal en six étapes que je propose — réaliste, pragmatique et opérationnel — pour limiter les risques cyber et améliorer la résilience d’un établissement de santé sans dépenser une fortune.

Gouvernance et évaluation initiale

Avant toute chose, il faut organiser. Je recommande la création d’un comité de pilotage local réunissant la direction de l’hôpital, le DSI (ou responsable informatique), un représentant de la mairie, le service juridique, et un référent sécurité nommé. Leur mission : valider le plan, arbitrer les priorités et suivre le budget.

Ensuite, une évaluation de vulnérabilité (audit rapide) doit être réalisée pour cartographier les systèmes critiques (DPI, systèmes d’imagerie, appareils médicaux connectés, dossiers patients, etc.) et identifier les failles les plus saillantes. Pour un audit externe court (3–5 jours), comptez environ 10 000 à 15 000 € si vous faites appel à une PME spécialisée. Ce diagnostic guide toutes les actions suivantes et évite les dépenses inutiles.

Renforcement des fondamentaux : sauvegardes, segmentation et contrôles d’accès

Les mesures techniques de base donnent souvent le meilleur rapport coût/efficacité. Je priorise trois axes :

  • Mettre en place ou vérifier des sauvegardes régulières, hors site et isolées (air-gapped ou cloud avec versioning). Les sauvegardes doivent être testées. Budget estimé : 15 000 € pour matériel de stockage et processus de tests, ou abonnement cloud équivalent.
  • Segmenter le réseau pour isoler les systèmes médicaux critiques du réseau administratif et des invités. La segmentation réduit la propagation en cas d’incident. On peut réaliser cela avec des équipements réseau raisonnables et une configuration adéquate. Budget estimé : 25 000 €.
  • Renforcer l’authentification : mettre en place une authentification multifactorielle (MFA) pour les accès aux systèmes sensibles et pour les comptes à privilèges. Solutions comme Microsoft Authenticator, Duo (Cisco) ou solutions open source couplées à des tokens peuvent être adaptées. Budget estimé : 10 000 € pour licences et déploiement.
  • Formation et préparation des équipes

    La sécurité, c’est aussi une question humaine. Les personnels médicaux et administratifs sont la première ligne de défense. Je propose :

  • Des formations ciblées (phishing, bonnes pratiques, gestion d’un incident) adaptées aux différents profils : équipes soignantes, secrétariat, IT. On peut organiser des sessions internes avec un formateur externe pour une vingtaine de sessions sur un an. Budget estimé : 20 000 €.
  • Des campagnes de simulation de phishing (tests contrôlés) pour mesurer et améliorer la vigilance des équipes.
  • La rédaction et la diffusion de procédures simples : qui contacter en cas de suspect, comment isoler une machine, etc.
  • Procédures d’alerte, plans de continuité et exercices

    Un incident bien géré fait souvent la différence entre une coupure de service limitée et un chaos durable. Je mets l’accent sur :

  • Un plan de réponse aux incidents (IRP) proportionné à l’établissement, identifié par rôles et contacts.
  • Un plan de continuité d’activité (PCA) spécifique aux fonctions critiques : urgences, blocs opératoires, radiologie, accès aux dossiers patients. Le PCA doit prévoir alternatives manuelles et priorisation des services.
  • Des exercices pratiques (tabletop exercises) au moins une fois par an pour tester la coordination entre hôpital, maire, préfecture et services d’urgence. Budget estimé : 15 000 € pour préparation et animation des exercices.
  • Investissements techniques ciblés

    Avec un budget limité, il faut choisir des investissements techniques à fort impact :

  • Déploiement d’un EDR (Endpoint Detection & Response) sur les postes critiques pour détecter et bloquer comportements malveillants. Des solutions SaaS ou licences pour un établissement régional peuvent coûter environ 30 000 € la première année.
  • Renforcement des pare-feu et mises à jour régulières. Faire signer des SLA avec les fournisseurs pour les correctifs critiques.
  • Acquisition d’un service de monitoring / SOC-as-a-Service si l’hôpital n’a pas d’équipe 24/7. De nombreux prestataires proposent des formules adaptées aux petites structures. Budget estimé : 25 000 € pour un contrat annuel d’entrée de gamme.
  • Partenariats, mutualisation et financement

    Pour maximiser l’efficacité des dépenses, je recommande fortement la mutualisation et la recherche de financements complémentaires :

  • Mutualiser un SOC, des formations ou des audits avec d’autres hôpitaux de la région ou la collectivité territoriale.
  • Consulter les aides nationales et européennes : l’ANSSI, l’ARS et certains fonds européens soutiennent des projets de cybersécurité dans le secteur de la santé.
  • Impliquer les acteurs locaux (écoles d’ingénieurs, PME cyber locales) pour monter des partenariats coût-efficaces.
  • Tableau budgétaire indicatif

    Poste Montant estimé (€) Commentaires
    Audit de vulnérabilité 12 000 3–5 jours par un prestataire local
    Sauvegardes et tests 15 000 Matériel + procédures
    Segmentation réseau 25 000 Équipements et configuration
    MFA (licences + déploiement) 10 000 Solutions comme Duo ou Microsoft
    Formations et simulations 20 000 Sessions et campagnes phishing
    Exercices IRP / PCA 15 000 Animation et coordination
    EDR 30 000 Licences & déploiement sur postes critiques
    SOC-as-a-Service (contrat annuel) 25 000 Surveillance 24/7 entrée de gamme
    Réserve pour imprévus et évolutions 13 000 Flexibilité budgétaire
    Total 165 000 < 200 000 €

    Ce tableau est indicatif : les montants peuvent varier selon la taille de l’hôpital, l’existant et les offres du marché. Mais il montre qu’avec 165 000 € — donc une marge sous les 200 000 € — on peut couvrir des actions structurelles et des services opérationnels essentiels.

    Indicateurs de suivi et pérennisation

    Je recommande de suivre des indicateurs simples mais significatifs :

  • Taux de conformité des sauvegardes (tests réussis)
  • Nombre d’incidents détectés et temps moyen de détection
  • Pourcentage de personnel formé et taux de clic sur les tests phishing
  • Disponibilité des systèmes critiques pendant les tests
  • Enfin, la sécurité n’est pas un projet ponctuel mais un cycle : audits annuels, renouvellement de licences, formations continues et mise à jour des procédures. La collectivité doit s’engager à soutenir cette trajectoire sur plusieurs années, en privilégiant la prévention et la coopération régionale.

    Si vous le souhaitez, je peux vous fournir un modèle de plan opérationnel (checklist, planning sur 12 mois et liste de questions à poser aux prestataires) pour adapter ce plan à un hôpital précis. La cybersécurité, c’est avant tout de la priorisation, de la coordination et des gestes simples mais systématiques.
    Vous devriez également consulter les actualités suivante :

    Comment instaurer des quotas temporaires de travailleurs migrants pour les récoltes locales sans accroître la précarité
    Politique nationale

    Comment instaurer des quotas temporaires de travailleurs migrants pour les récoltes locales sans accroître la précarité

    La question des besoins saisonniers en main-d'œuvre agricole revient chaque année et soulève des...

    Comment convaincre un grand groupe industriel comme renault d'implanter une unité locale en garantissant emplois durables et clauses de formation
    Économie

    Comment convaincre un grand groupe industriel comme renault d'implanter une unité locale en garantissant emplois durables et clauses de formation

    Quand on parle de convaincre un grand groupe industriel comme Renault d'implanter une unité...